Fissurix
Escaneo de vulnerabilidades en código, dependencias, Docker y Git, en un solo lugar.
Las vulnerabilidades se esconden en más lugares de los que un solo scanner cubre
Código propio, librerías de terceros, imágenes Docker y hasta secretos olvidados en el historial de Git: cada capa necesita su propia herramienta, y coordinarlas a mano no escala.
- Dependencias desactualizadas con CVEs conocidos que nadie revisa hasta que ya es tarde.
- Imágenes Docker construidas sobre bases con vulnerabilidades sin parchear.
- Secretos y credenciales que quedaron commiteados en algún punto del historial de Git.
- Reportes de seguridad dispersos en varias herramientas, sin una vista unificada de riesgo.
Conectá tu repositorio
Integrá Fissurix con GitHub, GitLab o Bitbucket en minutos, sin cambiar tu flujo de trabajo.
Escaneo multicapa
Fissurix analiza código fuente, dependencias, imágenes Docker e historial de Git en cada push o de forma programada.
Priorizá por riesgo real
Cada hallazgo se clasifica por severidad y explotabilidad, para que tu equipo enfoque esfuerzo donde importa.
Integrá con tu CI/CD
Bloqueá merges con vulnerabilidades críticas y recibí alertas directo en Slack o el canal que uses.
Escaneo de código fuente
Detectá patrones inseguros y vulnerabilidades conocidas directo en tu código, sin salir del repo.
Análisis de dependencias
Identificá librerías con CVEs conocidos y recibí sugerencias de versiones seguras para actualizar.
Escaneo de imágenes Docker
Analizá capas de tus imágenes en busca de vulnerabilidades en el sistema base y paquetes instalados.
Historial de Git
Encontrá secretos, tokens y credenciales expuestas en cualquier punto del historial de commits.
Integración CI/CD
Sumá Fissurix como gate de seguridad en tu pipeline, con reglas configurables por severidad.
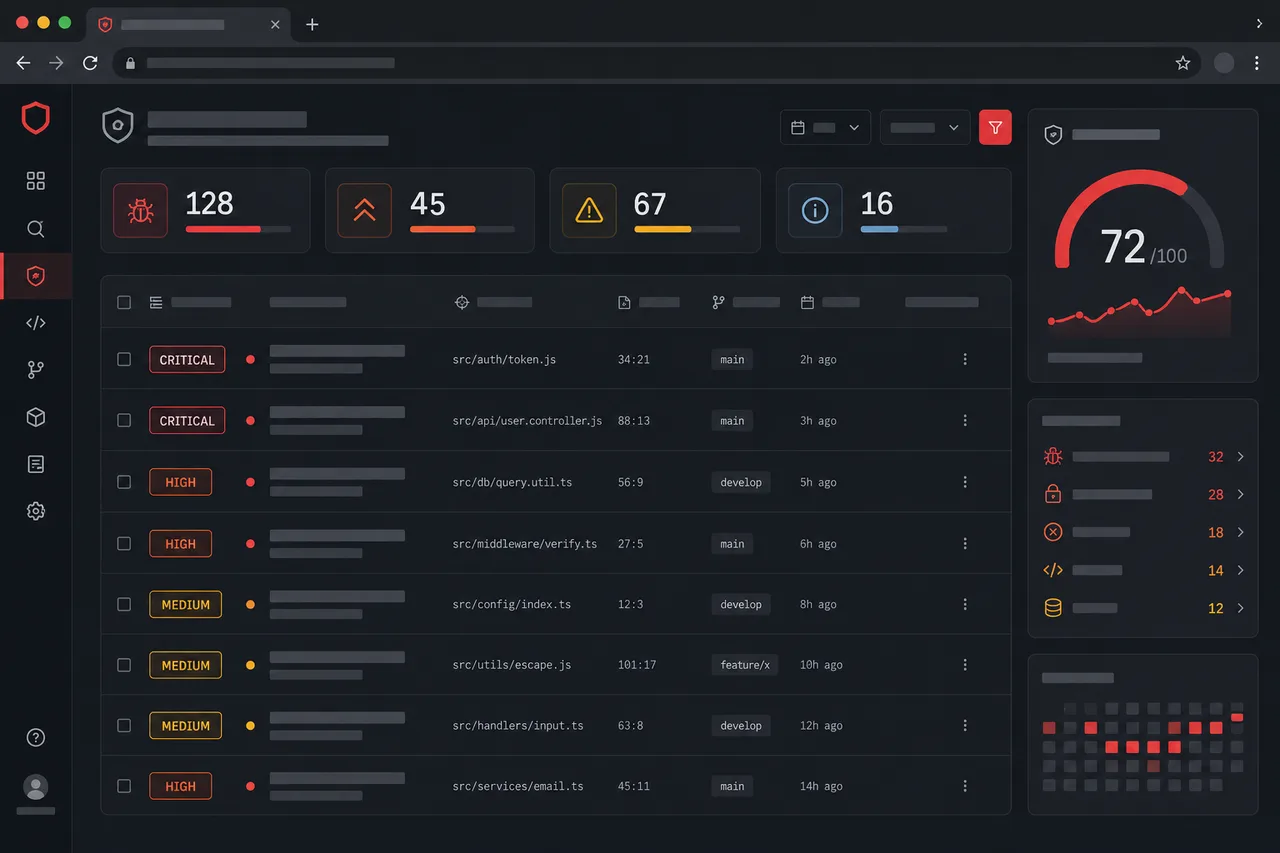
Panel de riesgo unificado
Visualizá el estado de seguridad de todos tus repos en un solo dashboard, con tendencias en el tiempo.
Próximamente
Los planes y precios de este producto se anunciarán pronto.